Refus des cookies : 7 millions d’amende, et une réforme en vue
LA RÉPONSE COURTE
Le 22 octobre 2026, la CNIL a infligé 7 millions d’euros d’amende au groupe Fnac Darty : son application mobile continuait d’envoyer des informations sur l’activité de l’utilisateur après que celui-ci avait cliqué sur « Continuer sans accepter ». La règle rappelée par cette décision ne porte pas sur les traceurs en tant que tels, mais sur l’accès à l’appareil : étiqueter un traceur « nécessaire » dans son bandeau ne le rend pas nécessaire. Au même moment, le 21 octobre, les États membres de l’Union européenne arrêtaient leur position pour alléger ces règles.
EN BREF
- Public visé : dirigeants de TPE et de PME qui exploitent un site ou une application ; formateurs et médiateurs numériques.
- Enjeu : la conformité ne se juge pas sur le texte du bandeau, mais sur ce que le code envoie quand le visiteur refuse.
- Chiffre clé : 7 millions d’euros pour un seul traceur, contre un plafond de 20 000 euros en procédure simplifiée sous 50 millions d’euros de chiffre d’affaires.
- Temps de lecture : environ 7 minutes.
1. Ce que la CNIL a sanctionné le 22 octobre
La délibération SAN-2026-015 vise deux sociétés du groupe Fnac Darty : Fnac Darty Participations et Services, condamnée à six millions d’euros, et Fnac Direct, à un million. Sept millions au total, pour un manquement unique à l’article 82 de la loi Informatique et Libertés. L’affaire ne vient pas d’un contrôle de routine, mais d’une plainte de l’association autrichienne NOYB déposée en septembre 2023, suivie d’un contrôle en ligne le 6 mars 2024.
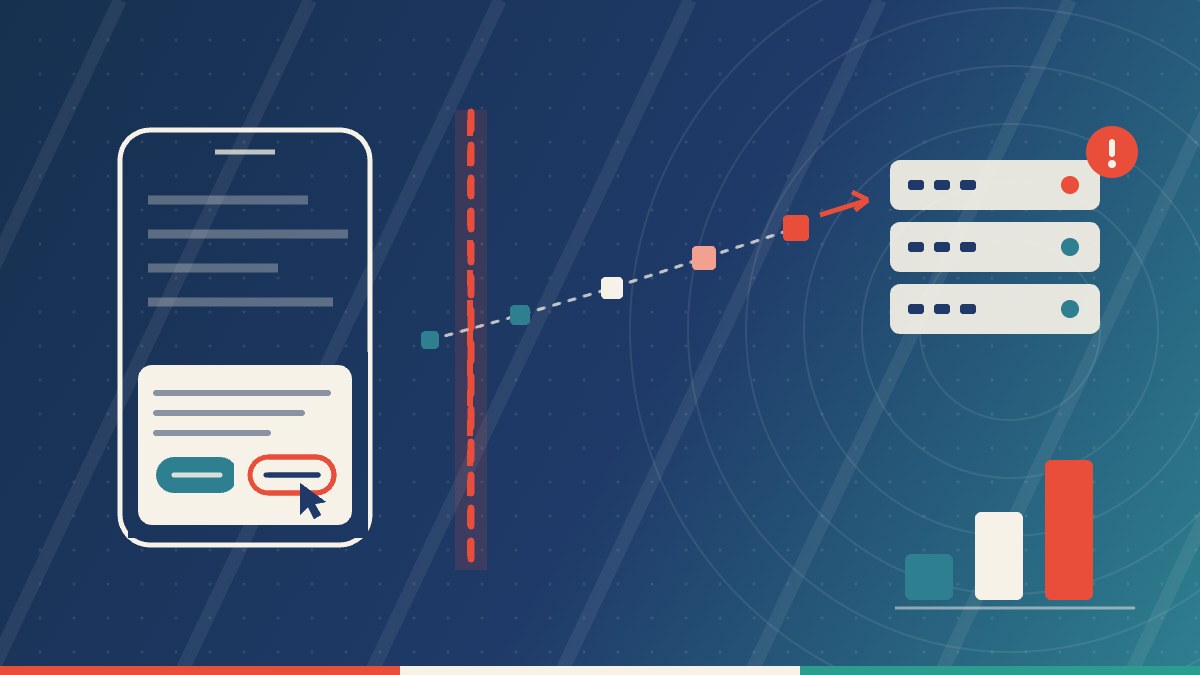
Le fait reproché tient en une phrase. Au premier lancement de l’application, un écran de consentement s’affichait, avec un bouton « Continuer sans accepter ». Après ce clic, l’application émettait encore des requêtes contenant un identifiant attribué par l’enseigne et des informations sur l’activité de l’utilisateur, « telles que les produits consultés ». Objectif : afficher des recommandations et entraîner l’algorithme qui les fabrique.
Le passage qui coûte le plus cher
Le bandeau prévenait lui-même : « En cliquant sur le bouton continuer sans accepter, ces derniers seront quand même déposés ». La phrase visait les traceurs présentés comme nécessaires. Le problème est que le traceur litigieux, celui des recommandations, ne l’était pas. L’étiquette ne faisait pas la règle.
2. La loi protège votre appareil, pas une technologie
C’est la leçon la plus utile de l’affaire, et celle que l’on entend le moins. L’article 82 ne vise aucune technologie en particulier : il soumet au consentement préalable toute action consistant à stocker des informations dans l’équipement terminal d’une personne, ou à y accéder.
« Équipement terminal », cela couvre l’ordinateur, le téléphone, la tablette, la télévision connectée. Et « toute action » couvre le fichier déposé par le navigateur, mais aussi la bibliothèque logicielle intégrée à une application, le pixel de mesure, l’empreinte d’appareil, l’appel à une interface de programmation. Dans l’affaire Fnac, l’identifiant n’était même pas celui d’un prestataire extérieur : il était attribué par l’enseigne. Cela n’a rien changé.
Un bandeau de consentement n’est pas une déclaration d’intention. C’est un engagement technique, et c’est le code qui est contrôlé, pas le texte.
Deux exemptions existent, étroites : les opérations ayant pour finalité exclusive de permettre une communication électronique, et celles strictement nécessaires à un service expressément demandé par l’utilisateur. Tout le reste exige un consentement préalable, libre et éclairé.
3. « Strictement nécessaire » : où passe exactement la ligne
Les sociétés ont soutenu que ces requêtes étaient indispensables au fonctionnement technique de l’application, et que l’utilisateur avait exprimé une demande expresse en la téléchargeant et en acceptant les conditions générales. La formation restreinte a séparé les finalités une par une, et c’est ce raisonnement qu’il faut retenir.
| Finalité invoquée | Décision | Ce qu’il faut en tirer |
|---|---|---|
| Proposer des produits complémentaires | Non nécessaire | Vendre davantage est légitime, ce n’est pas un besoin technique |
| Afficher des produits similaires | Possible en théorie, écarté ici | Une finalité acceptable perd l’exemption si elle voyage avec d’autres dans la même opération |
| Personnaliser, entraîner l’algorithme | Non nécessaire | Améliorer son propre outil n’est pas un service demandé par le visiteur |
| Acceptation des conditions générales | Ne vaut pas demande expresse | Des conditions générales ne remplacent pas un consentement aux traceurs |
Le piège le plus courant dans une petite structure
C’est la deuxième ligne du tableau. Si une bibliothèque sert à la fois à afficher un contenu et à mesurer une audience publicitaire, c’est la finalité la plus intrusive qui décide du régime, donc le consentement.
Les sociétés avaient pourtant cessé d’utiliser l’interface en cause dès décembre 2024, près de deux ans avant la décision. Cela ne les a pas sauvées : le manquement existait pour le passé. Et faute d’avoir démontré leur conformité à la clôture de l’instruction, elles écopent d’une injonction sous astreinte de 10 000 euros par jour, avec un délai d’un mois.
4. Pendant ce temps, l’Europe allège les règles
La coïncidence de calendrier est frappante. Le 21 octobre 2026, la veille de la délibération, les représentants permanents des États membres arrêtaient le mandat de négociation du Conseil de l’Union européenne sur le texte dit « Digital Omnibus », qui réécrit les règles de consentement aux traceurs.
Ce mandat dispenserait de consentement l’accès à l’appareil lorsqu’il est strictement nécessaire à six finalités : transmettre une communication sur un réseau, fournir un service explicitement demandé, mesurer l’audience du service par son propre éditeur avec des données agrégées et anonymes non partagées à des tiers, mesurer l’audience des médias au sens du règlement européen sur la liberté des médias, maintenir la sécurité technique, et mesurer la performance de la publicité contextuelle, sans profilage ni historique. Autre nouveauté : après un refus, un site ne pourrait plus reposer la question pendant au moins quatre mois.
Trois précautions avant de s’en réjouir
Ce n’est pas une loi : c’est la ligne que les États défendront face au Parlement européen, qui n’a pas voté sa position et où plus d’un millier d’amendements ont été déposés. Les règles sur les traceurs resteraient dans la directive dite ePrivacy, donc à transposer par chaque État, avec un délai annoncé de vingt-quatre mois. Enfin, le signal de refus automatique du navigateur, voulu par la Commission, a disparu du texte du Conseil.
Autrement dit, rien ne change dans l’immédiat pour votre site. Les règles applicables aujourd’hui sont celles que la CNIL vient d’appliquer à sept millions d’euros.
5. Ce que risque vraiment une TPE, et par quelle porte
Sept millions d’euros, calculés sur un groupe pesant plus de dix milliards de chiffre d’affaires en 2025, ne sont pas le risque d’une entreprise de six personnes. Le risque réel passe par une porte plus discrète : la procédure de sanction simplifiée, où le président de la formation restreinte décide seul, sur instruction écrite. Le plafond y est de 20 000 euros sous 50 millions d’euros de chiffre d’affaires, de 100 000 euros au-delà.
Les ordres de grandeur collent à cette échelle : sur le premier semestre 2026, la CNIL a prononcé 23 sanctions par cette voie pour 133 750 euros au total, soit environ 5 800 euros en moyenne, aucune n’atteignant le plafond. La vidéosurveillance arrivait en tête des motifs, suivie des traceurs, et 19 de ces 23 dossiers venaient d’une plainte de particulier.
La bonne nouvelle, et elle est réelle
Une TPE n’a presque jamais le problème de la Fnac, faute d’algorithme de recommandations maison. Elle a l’inverse : trois ou quatre modules installés au fil des années, dont personne ne sait plus ce qu’ils envoient. Une question d’inventaire, pas de budget.
6. La vérification à faire une fois, en cinq étapes
Rien de ce qui suit n’exige un juriste, et tout se fait au navigateur.
Lister ce qui est installé. Relevez, parmi les modules de votre site, tout ce qui touche à la mesure d’audience, à la publicité, aux réseaux sociaux, aux cartes et aux vidéos intégrées.
Refuser, puis regarder. Ouvrez votre site en navigation privée, cliquez sur le bouton de refus, puis ouvrez les outils de développement, onglet réseau, et rechargez. Tout domaine extérieur appelé après un refus est à justifier ou à supprimer.
Vérifier le refus lui-même. Il doit être aussi simple que l’acceptation, accessible au premier écran, et conservé. Un bandeau qui réapparaît à chaque page après un refus est un signal d’alarme.
Relire la liste des traceurs dits nécessaires. C’est là que la Fnac a été sanctionnée. Pour chaque ligne : si je supprime ce module, le visiteur peut-il encore consulter la page, remplir le formulaire, payer ? Si oui, il n’est pas nécessaire.
Écrire ce que vous avez constaté. Une page datée listant les modules, leur finalité et le régime retenu. En cas de plainte, ce document fait la différence entre une négligence et une démarche documentée, et la CNIL tient compte du caractère négligent du manquement.
Si vous faites développer une application
Cette décision porte sur une application, pas sur un site : elle vous concerne directement. Demandez à votre prestataire la liste des bibliothèques intégrées et ce que chacune transmet, avant la mise en ligne. Le contrat est le bon endroit pour l’exiger.
Pour les formateurs et les médiateurs, l’affaire fait un bon support d’atelier : elle vérifie une intuition très répandue chez le public accompagné, celle que refuser ne sert à rien. Le refus est un droit opposable ; il s’exerce sur l’appareil, donc dans les applications autant que dans le navigateur ; et le signalement fonctionne, puisque tout est parti d’une plainte associative.
À RETENIR
- 7 millions d’euros le 22 octobre 2026 pour un seul traceur maintenu après un clic sur « Continuer sans accepter », plus une astreinte de 10 000 euros par jour.
- La loi protège l’appareil, pas une technologie : site, application, bibliothèque ou pixel, le régime est le même.
- Le mot « nécessaire » ne s’auto-déclare pas : un module qui sert aussi à recommander, personnaliser ou entraîner un algorithme sort de l’exemption.
- Le risque d’une TPE est la procédure simplifiée : 20 000 euros au plus, environ 5 800 euros en moyenne au premier semestre 2026.
- L’allègement européen n’est pas voté : mandat du Conseil du 21 octobre, Parlement en attente, transposition annoncée à vingt-quatre mois.
Le bandeau de consentement a longtemps été traité comme une formalité d’affichage, posée une fois et jamais relue. La décision du 22 octobre le replace du côté des engagements techniques que l’on doit pouvoir démontrer. Et la vérification tient en une matinée, à condition de la faire avant que quelqu’un ne la demande.
Num Compagny accompagne les TPE et les PME sur la mise en ordre de leur site, l’inventaire de leurs modules de suivi et la formation des équipes aux obligations numériques : voir notre page formation professionnelle.
Sur le même sujet : le consentement ne s’achète pas, les adresses professionnelles devinées, les obligations légales de votre site et les lunettes connectées.